lunes, 15 de junio de 2015

Paola Arrieta


Instituto Universitario Politécnico "Santiago Mariño"
Extensión Mérida


En la siguiente actividad creamos un blog bajo las siguientes instrucciones dadas por el profesor Josue Rangel. 

  • Banner o logotipo del participante
  • Cada tema relacionado en la misma pagina, cada tema diferente en una pagina distinta del mismo blog.
  • Seleccionar un plantilla distinta a la predeterminada del blog y cambiarla.
  • Diseño propio del participante
  • Cada contenidos en fechas diferentes no se permite el mismo día. (ultima hora!!!!)
  • Cada tema debe contener imágenes alusivas
  • Al menos un vídeo
  • La pestaña principal debe contener:
    • información de la actividad
    • logos e información de las instituciones
    • Información del participante y del tutor
    • Asignatura
    • Modalidad

donde los puntos a tratar son : 
  • ¿Que es la deep web?
  • Describir la red tor usos de la red tor
  • ¿Que necesito para entrar a la deep web?
  • Servidores proxi
  • ¿Cuales son las ventajas de los servidores proxi?
  • Desventajas de utilizar un servidor proxi
  • Ingeniería Social
  • ¿Cuales son las técnicas de la ingeniería social y como nos afecta?
  • ¿Como protegernos de la ingeniería social?
  • ¿Como afecta la ingeniería social a las empresas?
  • ¿Mencione dos ejemplos de ingeniería social.
  • Malware, definición
  • ¿Qué información puede recolectar un sitio web acerca de usted cuando lo visita malware?
  • ¿Como saber si mi pc esta infectado?
  • ¿Como protegernos del malware?
  • Encriptación
  • ¿Como encriptar la información?
  • Explique como encriptar y desencriptar un archivo.


Nombre Paola Arrieta C.I: 25.151.272
Escuela 47 ing de sistemas 
Materia: SAIA ELECTIVA III Seguridad informatica
Profesor: Josue Rangel 


Ingeniería Social

Ingeniería social 
Es la práctica de obtener información confidencial a través de la manipulación de usuarios legítimos. Es una técnica que pueden usar ciertas personas, tales como investigadores privados, criminales, o delincuentes informáticos, para obtener información, acceso o privilegios en sistemas de información que les permitan realizar algún acto que perjudique o exponga la persona u organismo comprometido a riesgo o abusos.
El principio que sustenta la ingeniería social es el que en cualquier sistema "los usuarios son el eslabón débil". En la práctica, un ingeniero social usará comúnmente el teléfono o Internet para engañar a la gente, fingiendo ser, por ejemplo, un empleado de algún banco o alguna otra empresa, un compañero de trabajo, un técnico o un cliente. Vía Internet o la web se usa, adicionalmente, el envío de solicitudes de renovación de permisos de acceso a páginas web o memos falsos que solicitan respuestas e incluso las famosas cadenas, llevando así a revelar información sensible, o a violar las políticas de seguridad típicas. Con este método, los ingenieros sociales aprovechan la tendencia natural de la gente a reaccionar de manera predecible en ciertas situaciones, -por ejemplo proporcionando detalles financieros a un aparente funcionario de un banco- en lugar de tener que encontrar agujeros de seguridad en los sistemas informáticos.


¿Cuales son las técnicas de la ingeniería social y como nos afecta?
Se busca generar una situación creíble, de confianza, sin dejar nada libre al azar. Un ejemplo puede ser un scam, o sitio web modificado con fines maliciosos.

Resultado de imagen para Ingeniería socialcon todas las herramientas informáticas disponibles y al alcance de cualquier persona, la posibilidad de realizar ataques se facilita.

Una de las personas más reconocidas en el mundo informático es Kevin Mitnick, quien se caracterizó por ser uno de los pioneros en técnicas de Ingeniería Social. Mitnick considera que el factor que determina la seguridad del hardware y el software es el factor humano, es decir, elusuario. Este es quien se encargará de interpretar las políticas de seguridad correctamente y buscará que se respeten.
Considerando que es posible fallar en este aspecto y que un ataque de Ingeniería Social puede tomar desprevenido a cualquier usuario, y teniendo en cuenta también que incluso es posible que sea llevado a cabo solamente con ayuda de un teléfono, Mitnick establece 4 principios comunes que aplican a todas las personas:
  • Todos queremos ayudar
  • Siempre, el primer movimiento hacia el otro, es de confianza
  • Evitamos decir NO
  • A todos nos gusta que nos alaben

Estos métodos de manipulación, basándose en la confianza del usuario, son los que conducen a engaños como phishing, páginas con códigos maliciosos alojados esperando infectar a sus víctimas, o robo de información, entre otras cosas. 

¿Como protegernos de la ingeniería social?

Lo más importante de todo esto, es que no debemos ser paranoicos a la hora de usar un equipo informático. Existen peligros reales y por eso los compartimos con ustedes, para que tomen los recaudos necesarios y así puedan navegar tranquilos, haciendo un uso consciente y responsable de la tecnología.
Recuerden las premisas de seguridad que aplican en la vida cotidiana, como por ejemplo: si no hablas con desconocidos en la calle, ¿por qué lo harías en Internet? Tengamos en cuenta que a pesar de los peligros que existen en las calles, seguimos saliendo, porque confiamos en que estamos tomando los recaudos necesarios para que no nos pase nada. Bien, en Internet sucede lo mismo: no todo el mundo es quien dice ser, y nunca sabemos cuáles son sus intenciones reales, pero es posible tener una experiencia segura, si se siguen buenas prácticas como las siguientes:
  • En primer lugar, usar soluciones de seguridad como antivirus, que prevendrán infecciones mediantes exploits o códigos maliciosos, entre otros.
  • No aceptar en redes sociales a gente desconocida. La variedad que ofrece la tecnología permite, por ejemplo, preguntarle a un contacto mediante Whatsapp si nos agregó realmente para saber si es quien dice ser.
  • Ser cuidadosos con los correos electrónicos recibidos de remitentes desconocidos: pueden robar información y estar infectado con archivos maliciosos adjuntos.
  • Descargar aplicaciones de su fuente original. Esto evitará las infecciones en el equipo.
  • En conexiones libres como en bares, cafés y lugares públicos, es bueno tener en cuenta no usar servicios que requieran información sensible como usuario y contraseña. Algo que podría ayudarte si necesitaras estos servicios, es el uso de VPN, que enviará todas las comunicaciones cifradas.
  • La siempre mencionada política de crear contraseñas robustas y fuertes, va a prevenir ataques. Puede resultar un poco tedioso tener diferentes contraseñas para los servicios utilizados, pero se pueden usar aplicaciones gestoras de usuarios y contraseñas; información que es almacenada en un archivo cifrado.
  • En sitios web que requieran información de usuario y contraseña, chequear que utilizan https en lugar de http.
Con estas prácticas, podrán usar Internet sin tantas preocupaciones; la responsabilidad y el sentido común, junto con las buenas prácticas a la hora de navegar, harán que las campañas de Ingeniería Social no tengan el éxito que los cibercriminales esperan.

Servidores Proxy

Servidores Proxy:

Un proxy, o servidor proxy, en una red informática, es un servidor (un programa o sistema informático), que sirve de intermediario en las peticiones de recursos que realiza un cliente (A) a otro servidor (C). Por ejemplo, si una hipotética máquina A solicita un recurso a C, lo hará mediante una petición a B, que a su vez trasladará la petición a C; de esta forma C no sabrá que la petición procedió originalmente de A. Esta situación estratégica de punto intermedio suele ser aprovechada para soportar una serie de funcionalidades: control de acceso, registro del tráfico, prohibir cierto tipo de tráfico, mejorar el rendimiento, mantener el anonimato, proporcionar Caché web, etc; este último sirve para acelerar y mejorar la experiencia del usuario mediante permisos que guardará la web, esto se debe a que la próxima vez que se visiten las páginas web no se extraerá información de la web si no que se recuperara información de la caché.

Ventajas 

En general (no sólo en informática), los proxies hacen posible:
  • Control: sólo el intermediario hace el trabajo real, por tanto se pueden limitar y restringir los derechos de los usuarios, y dar permisos sólo al proxy.
  • Ahorro. Sólo uno de los usuarios (el proxy) ha de estar preparado para hacer el trabajo real. Con estar preparado queremos decir que es el único que necesita los recursos necesarios para hacer esa funcionalidad. Ejemplos de recursos necesarios para hacer la función pueden ser la capacidad y lógica de cómputo o la dirección de red externa (IP).
  • Velocidad. Si varios clientes van a pedir el mismo recurso, el proxy puede hacer caché: guardar la respuesta de una petición para darla directamente cuando otro usuario la pida. Así no tiene que volver a contactar con el destino, y acaba más rápido.
  • Filtrado. El proxy puede negarse a responder algunas peticiones si detecta que están prohibidas.
  • Modificación. Como intermediario que es, un proxy puede falsificar información, o modificarla siguiendo un algoritmo.


Desventajas


En general (no sólo en informática), el uso de un intermediario puede provocar:
  • Anonimato. Si todos los usuarios se identifican como uno sólo, es difícil que el recurso accedido pueda diferenciarlos. Pero esto puede ser malo, por ejemplo cuando hay que hacer necesariamente la identificación.
  • Abuso. Al estar dispuesto a recibir peticiones de muchos usuarios y responderlas, es posible que haga algún trabajo que no toque. Por tanto, ha de controlar quién tiene acceso y quién no a sus servicios, cosa que normalmente es muy difícil.
  • Carga. Un proxy ha de hacer el trabajo de muchos usuarios.
  • Intromisión. Es un paso más entre origen y destino, y algunos usuarios pueden no querer pasar por el proxy. Y menos si hace de caché y guarda copias de los datos.
  • Incoherencia. Si hace de caché, es posible que se equivoque y dé una respuesta antigua cuando hay una más reciente en el recurso de destino. En realidad este problema no existe con los servidores proxy actuales, ya que se conectan con el servidor remoto para comprobar que la versión que tiene en caché sigue siendo la misma que la existente en el servidor remoto.
  • Irregularidad. El hecho de que el proxy represente a más de un usuario da problemas en muchos escenarios, en concreto los que presuponen una comunicación directa entre 1 emisor y 1 receptor (como TCP/IP).

¿Malware, virus, spyware, troyano, gusano, adware, scareware?

domingo, 14 de junio de 2015

Deep web

Que es una deep web:

Resultado de imagen para red internetSe le conoce informalmente como Internet profunda o Internet invisible, a una porción presumiblemente muy grande de la Internet que es difícil de rastrear o ha sido hecha casi imposible de rastrear y deliberadamente.


Se le conoce así a todo el contenido de Internet que no forma parte del Internet superficial, es decir, de las páginas indexadas por las redes de los motores de búsqueda de la red. Esto se debe a las limitaciones que tienen las redes para acceder a todos los sitios web por distintos motivos. La mayor parte de la información encontrada en la Internet Profunda está enterrada en sitios generados dinámicamente y para los motores de búsqueda tradicionales es difícil hallarla.
La red tor
Tor-logo-2011-flat.svg 

 Red tor usos de la red tor

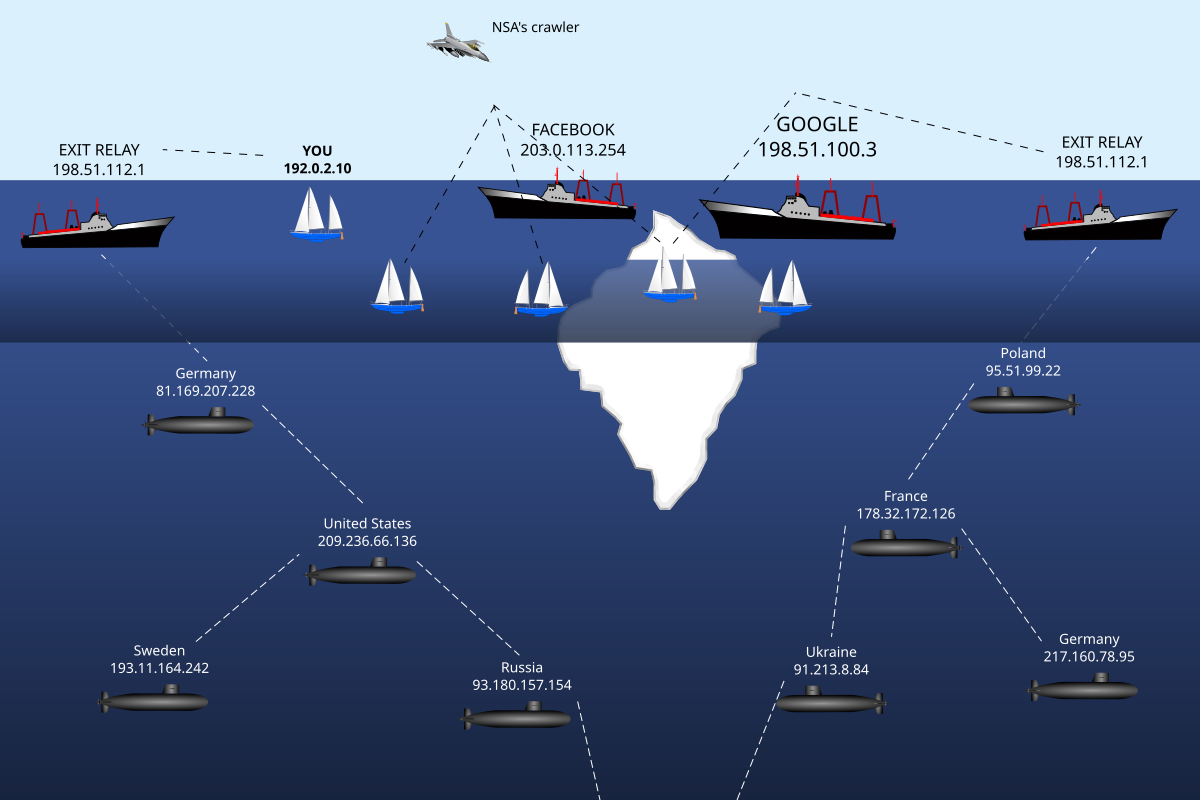
The Onion Router, abreviado en inglés como Tor, es un proyecto cuyo objetivo principal es el desarrollo de una red de comunicaciones distribuida de baja latencia y superpuesta sobre internet. Para la consecución de estos objetivos se ha desarrollado un software libre específico. Tor propone el uso de encaminamiento de cebolla de forma que los mensajes viajen desde el origen al destino a través de una serie de routers especiales llamados 'routers de cebolla'. El sistema está diseñado con la flexibilidad necesaria para que pueda implementar mejoras, se despliegue en el mundo real y pueda resistir diferentes tipos de ataque. Sin embargo, tiene puntos débiles y no puede considerarse un sistema infalible.

Usos de la red tor

en la que el encaminamiento de los mensajes intercambiados entre los usuarios no revela su identidad, es decir, su dirección IP (anonimato a nivel de red) y que, además, mantiene la integridad y el secreto de la información que viaja por ella. Por este motivo se dice que esta tecnología pertenece a la llamada darknet o red oscura también conocida con el nombre de deep web o web profunda.
En su funcionamiento obtenemos:

Esquema de funcionamiento de TOR


Servidores Proxy: 


Un proxy, o servidor proxy, en una red informática, es un servidor (un programa o sistema informático), que sirve de intermediario en las peticiones de recursos que realiza un cliente (A) a otro servidor (C). Por ejemplo, si una hipotética máquina A solicita un recurso a C, lo hará mediante una petición a B, que a su vez trasladará la petición a C; de esta forma C no sabrá que la petición procedió originalmente de A. Esta situación estratégica de punto intermedio suele ser aprovechada para soportar una serie de funcionalidades: control de acceso, registro del tráfico, prohibir cierto tipo de tráfico, mejorar el rendimiento, mantener el anonimato, proporcionar Caché web, etc; este último sirve para acelerar y mejorar la experiencia del usuario mediante permisos que guardará la web, esto se debe a que la próxima vez que se visiten las páginas web no se extraerá información de la web si no que se recuperara información de la caché.


Ventajas 

En general (no sólo en informática), los proxies hacen posible:
  • Control: sólo el intermediario hace el trabajo real, por tanto se pueden limitar y restringir los derechos de los usuarios, y dar permisos sólo al proxy.
  • Ahorro. Sólo uno de los usuarios (el proxy) ha de estar preparado para hacer el trabajo real. Con estar preparado queremos decir que es el único que necesita los recursos necesarios para hacer esa funcionalidad. Ejemplos de recursos necesarios para hacer la función pueden ser la capacidad y lógica de cómputo o la dirección de red externa (IP).
  • Velocidad. Si varios clientes van a pedir el mismo recurso, el proxy puede hacer caché: guardar la respuesta de una petición para darla directamente cuando otro usuario la pida. Así no tiene que volver a contactar con el destino, y acaba más rápido.
  • Filtrado. El proxy puede negarse a responder algunas peticiones si detecta que están prohibidas.
  • Modificación. Como intermediario que es, un proxy puede falsificar información, o modificarla siguiendo un algoritmo.


Desventajas


En general (no sólo en informática), el uso de un intermediario puede provocar:


  • Anonimato. Si todos los usuarios se identifican como uno sólo, es difícil que el recurso accedido pueda diferenciarlos. Pero esto puede ser malo, por ejemplo cuando hay que hacer necesariamente la identificación.
  • Abuso. Al estar dispuesto a recibir peticiones de muchos usuarios y responderlas, es posible que haga algún trabajo que no toque. Por tanto, ha de controlar quién tiene acceso y quién no a sus servicios, cosa que normalmente es muy difícil.
  • Carga. Un proxy ha de hacer el trabajo de muchos usuarios.
  • Intromisión. Es un paso más entre origen y destino, y algunos usuarios pueden no querer pasar por el proxy. Y menos si hace de caché y guarda copias de los datos.
  • Incoherencia. Si hace de caché, es posible que se equivoque y dé una respuesta antigua cuando hay una más reciente en el recurso de destino. En realidad este problema no existe con los servidores proxy actuales, ya que se conectan con el servidor remoto para comprobar que la versión que tiene en caché sigue siendo la misma que la existente en el servidor remoto.
  • Irregularidad. El hecho de que el proxy represente a más de un usuario da problemas en muchos escenarios, en concreto los que presuponen una comunicación directa entre 1 emisor y 1 receptor (como TCP/IP).